
香港中通社9月27日电 中国内地媒体《环球时报》27日揭露了美国对西北工业大学(下称“西工大”)组织网络攻击的目的,包括渗透控制中国基础设施核心设备,窃取中国用户隐私数据,入侵过程中还查询一批中国境内敏感身份人员,并将用户信息打包加密后经多级跳板回传至美国国家安全局总部。
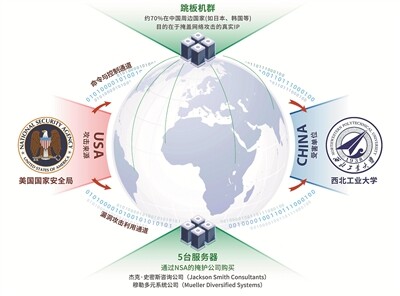
据报道,6月份西工大曾发布声明称,有来自境外的黑客组织对西工大服务器实施攻击。9月份,相关部门调查显示针对西工大的网络攻击来自美国国家安全局(NSA)特定入侵行动办公室(TAO)。
中国国家计算机病毒应急处理中心等参与了此案的技术分析。研究团队锁定了TAO对西工大实施网络攻击的目标节点、多级跳板、主控平台、加密隧道、攻击武器和发起攻击的原始终端,发现了攻击实施者的身份线索,并成功查明了13名攻击者的真实身份。
据调查报告,TAO长期隐蔽控制西工大的运维管理服务器,同时采取替换原系统文件和擦除系统日志的方式消痕隐身,规避溯源。
网络安全技术人员根据TAO攻击西工大的隐蔽链路、渗透工具、木马样本等特征关联发现,TAO对中国基础设施运营商核心数据网络实施了渗透控制。
报道亦提到,TAO通过掌握的中国基础设施运营商的思科PIX防火墙、天融信防火墙等设备的账号口令,以“合法”身份进入运营商网络,随后实施内网渗透拓展,分别控制相关运营商的服务质量监控系统和短信网关服务器,利用“魔法学校”等专门针对运营商设备的武器工具,查询了一批中国境内敏感身份人员,并将用户信息打包加密后经多级跳板回传至NSA总部。
9月13日,中国外交部发言人毛宁回应有关NSA网络攻击西工大的技术细节提问。毛宁表示,中方已经通过多个渠道要求美方对恶意网络攻击作出解释,并立即停止不法行为,美方行径严重侵犯中国有关机构的技术秘密,严重危害中国关键基础设施安全机构和个人信息安全。美方有关行为必须立即停止并作出负责任的解释。